凌晨两点,告警系统开始响了。
先是一条,说某台服务器有异常登录尝试。然后是第二条,第三条,十几条同时涌进来。值班的安全工程师小李打开屏幕,面对的是来自不同系统的告警流:SIEM 里有一批,EDR 那边也在叫,邮件网关又标了几封可疑邮件。他需要判断这些告警是不是同一次攻击的不同侧面,还是互不相关的噪声。
手工处理的流程他太熟了。打开 SIEM 控制台,查 IP,手动关联日志。然后切到 EDR,看进程树。再去邮件系统确认收件人。每一步都要登录不同的系统,复制粘贴,在几个浏览器标签页之间跳来跳去。如果是真实攻击,这些步骤走完可能已经过去了四十分钟,对手早就完成了横向移动。
这种痛苦不是小李一个人的。许多中小型安全团队都在用类似的方式处理事件响应:靠人力把各个系统的数据串联起来,靠经验判断告警优先级,靠口口相传维护排查的 SOP。这种模式在告警量小的时候还能撑住,但当威胁面扩大、告警量翻倍,人的精力就成了瓶颈。
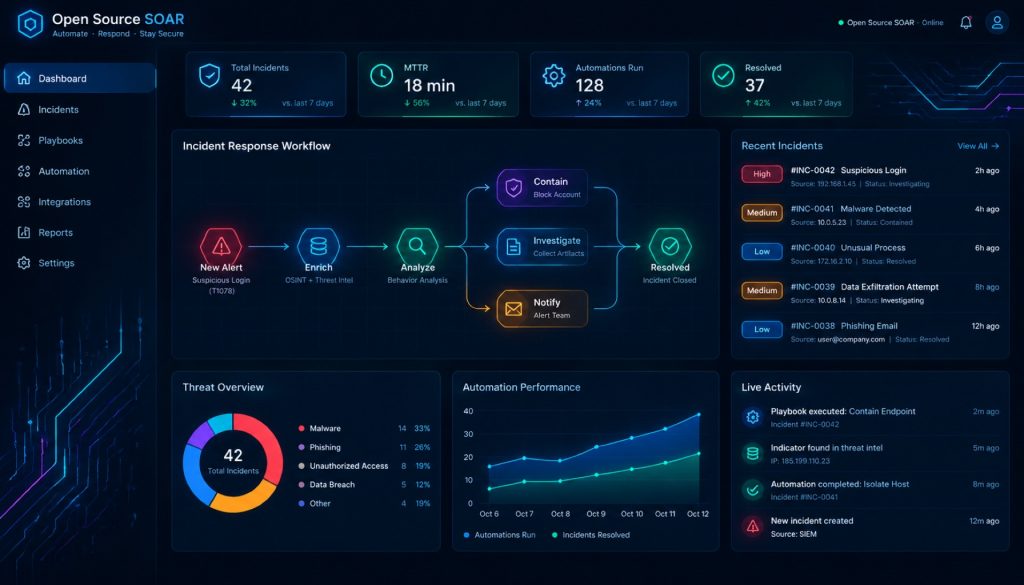
这正是安全编排、自动化与响应(SOAR)平台要解决的问题。
Tracecat:开源 SOAR 里的新生代
Tracecat 是近几年开源 SOAR 领域里值得认真对待的一个项目。它的 GitHub 仓库在 2024 年前后开始受到安全社区的关注,到 2026 年已经积累了接近四千颗星,对一个专注安全自动化的垂直工具来说,这个数字不算小。
它的设计哲学很直接:用 playbook(剧本)来描述事件响应流程,每个 playbook 由一系列动作节点组成,节点之间可以传递上下文数据。工程师写好剧本,系统负责在告警触发时自动执行,同时记录每一步的输入输出,方便事后审计。
Tracecat 用 Python 构建,这对安全工程师来说是个优势。安全圈里 Python 是通用语言,写自定义集成的门槛很低。它的触发方式支持 webhook、定时任务,以及与主流 SIEM 工具的集成。案件管理功能也在持续完善,可以把多条相关告警归并到同一个事件下,给响应人员一个统一的工作视图。
对于预算有限、但又需要真正自动化能力的中小型安全团队来说,Tracecat 是一个值得认真评估的选项。
—
Tines:商业 SOAR 的另一种思路
如果说 Tracecat 代表的是”开源、自托管、工程师友好”,那 Tines 走的是另一条路。
Tines 是一家爱尔兰公司做的商业 SOAR 平台,它最大的特点是”无代码”,用拖拽的方式搭建自动化工作流,不需要写任何代码。这个设计理念让 Tines 在大型企业安全团队里很受欢迎,因为这些团队里不是所有人都会写 Python,但所有人都需要参与到响应流程里来。
Tines 提供免费社区版,但功能有限制。完整的企业版功能需要付费,价格因团队规模和使用量而异。对于预算充足的企业来说,Tines 的低代码门槛和成熟的集成生态是明显优势;但对于想要完全控制数据、不愿意依赖第三方 SaaS 的团队,它就不那么合适了。
Tines 和 Tracecat 的对比,本质上是”商业 SaaS 的易用性”与”开源自托管的控制权”之间的权衡。没有绝对的好坏,取决于团队的实际情况。
—
Shuffle:开源 SOAR 里的老兵
在 Tracecat 出现之前,Shuffle 是开源 SOAR 领域里最常被提到的名字。
Shuffle 基于 Docker 部署,架构相对成熟,社区里积累了大量预制的 App,也就是各种安全工具的集成模块。VirusTotal、Shodan、Elastic、Splunk、PagerDuty……常见的安全工具基本都有现成的 App 可以直接用,不需要自己写集成代码。
它的界面走的是可视化流程编辑器风格,相比 Tracecat 的代码化 playbook,对不太写代码的安全分析师更友好。但另一面是,Shuffle 的定制化深度不如 Tracecat,遇到复杂的条件分支和数据转换逻辑,可视化的方式有时候反而比写代码更难维护。
Shuffle 适合那些需要快速上线、集成现有工具栈、团队技术背景参差不齐的场景。如果你的团队已经在用一套主流安全工具,Shuffle 的 App 生态能让你省去大量集成工作。
—
TheHive:案件管理优先的响应平台
TheHive 和前面几个工具的定位有些不同。它的核心不是”编排自动化流程”,而是”管理安全事件的生命周期”。
一个安全事件从发现到关闭,中间要经历很多环节:初步研判、证据收集、攻击溯源、修复确认、事后复盘。TheHive 把这些环节结构化成一个案件管理系统,每个事件是一个 case,case 下面有 tasks,tasks 下面有 observables(可观测物,比如 IP 地址、文件哈希、域名)。
TheHive 与 Cortex 的集成是它的一大特色。Cortex 是一个分析引擎,可以对 observables 自动做富化:把一个 IP 地址丢进去,Cortex 会同时查 VirusTotal、AbuseIPDB、Shodan,把结果汇总回来。这个能力在取证调查场景里非常实用。
但 TheHive 不擅长的是自动化”响应动作”本身。它更像是一个人工研判的协作平台,而不是一个能自动封锁 IP、隔离主机的执行引擎。很多团队把 TheHive 和 Shuffle 或 Tracecat 配合使用:用 TheHive 管理案件,用另一个工具跑自动化响应动作。
—
四个工具放在一起
说了这么多,把几个工具的核心差异整理成一张表,会更直观一些。
| 维度 | Tracecat | Tines | Shuffle | TheHive |
|---|---|---|---|---|
| 开源/商业 | 开源(Apache 2.0) | 商业(有免费版) | 开源(Apache 2.0) | 开源(AGPL) |
| 部署方式 | 自托管(Docker/K8s) | SaaS 为主 | 自托管(Docker) | 自托管(Docker) |
| 核心优势 | Python 生态、可编程 playbook | 无代码、企业集成 | App 生态丰富、快速上线 | 案件管理、取证协作 |
| 学习曲线 | 中(需要写 playbook) | 低(拖拽界面) | 低-中 | 中 |
| 自动化执行 | 强 | 强 | 强 | 弱(需配合其他工具) |
| 适合团队规模 | 中小型技术团队 | 中大型企业 | 各类团队 | 中小型,侧重取证 |
这张表不是为了分出高下,而是为了帮你找到自己团队的坐标。
表格背后有一个更根本的问题:你的团队目前最大的痛点是什么?
如果是”告警太多,人手不够,很多重复性的富化和初判工作需要自动化”,那你需要的是一个执行能力强的 SOAR,Tracecat 或 Shuffle 都值得评估。如果是”事件发生后团队协作混乱,调查结果散落在各处,没有统一的案件视图”,TheHive 的案件管理能力更对症。如果预算允许,且团队里非技术背景的安全分析师比较多,Tines 的低代码体验值得考虑。
—
从工具到流程
选好工具只是开始,真正难的是把工具嵌入到团队的日常流程里。
有一个常见的误区:以为部署好 SOAR 平台,安全运营就自动提升了。实际情况是,SOAR 平台的价值取决于你往里面放了多少”经验”:playbook 写得越细、覆盖的场景越多,自动化能帮你省的事就越多。
这意味着导入期会有一段投入期。你需要把团队现有的响应 SOP 转化成平台的 playbook,需要测试各种边界情况,需要在真实告警上迭代。这个过程快则几周,慢则几个月。
Tracecat 在这个维度上的优势是可编程性。Python 写的 playbook 可以版本控制、代码审查、CI/CD 测试,对工程化程度较高的团队来说,这套流程比拖拽界面更自然、也更可靠。
—
落地前的几个问题
在做最终决定之前,有几个问题值得认真想清楚。
数据主权的问题。如果你的告警数据里包含敏感信息(比如客户数据、内部系统凭证),自托管方案比 SaaS 方案有明显优势。Tracecat 和 Shuffle 都可以完全跑在自己的基础设施上,数据不出内网。
维护成本的问题。开源自托管不是免费的,你需要有人负责部署、升级、监控平台本身的运行状态。如果团队人手紧张,这个额外的维护负担需要提前算进去。
集成工作量的问题。你的团队现在在用哪些安全工具?这些工具有没有在目标 SOAR 平台的集成列表里?从零写一个集成不是难事,但也需要时间。Shuffle 的 App 生态在这方面积累最多,如果你在用的工具都有现成的 App,可以省去不少麻烦。
团队技能的问题。工程化程度高的团队倾向于 Tracecat 的 code-first 方式;希望让非工程师背景的分析师也能参与流程设计的团队,Shuffle 或 Tines 的可视化界面更友好。
—
没有完美答案
回到小李的那个凌晨。
如果他的团队部署了一套配置良好的 SOAR,那些凌晨两点涌来的告警,会先经过自动化流程做初步研判:IP 富化、主机关联、告警聚合。真正需要人工介入的部分,会以一个整理好的案件形式呈现给他,而不是散落的原始告警。
这不是消除了人的工作,而是让人的精力用在真正需要判断的地方。
没有哪个工具能替你做所有的决定。Tracecat 的可编程性让它在技术团队里有独特的优势,但它也需要你愿意投入时间去写和维护 playbook。Shuffle 的生态让快速上线变得可能,但深度定制的天花板相对低一些。TheHive 在案件管理上无可替代,但它独自撑不起一个完整的自动化响应体系。
选哪个,取决于你的团队是谁,在哪里,要去哪里。
延伸阅读
- n8n vs Activepieces:开源工作流自动化工具,自托管团队该怎么选
- 开源基础设施正在吞噬云:OpenTofu、Airbyte 和后厂商锁定时代
- 一个程序员,七个克隆,和一句「软件已死」
- AI 代码安全审查工具怎么选:Snyk Code vs SonarQube vs CodeRabbit vs Qodo(2026)
- AI 云安全平台怎么选:Wiz vs Orca vs Lacework vs Prisma Cloud,2026 谁更适合你的安全团队?
Stay updated with our latest AI insights